
Table of Contents
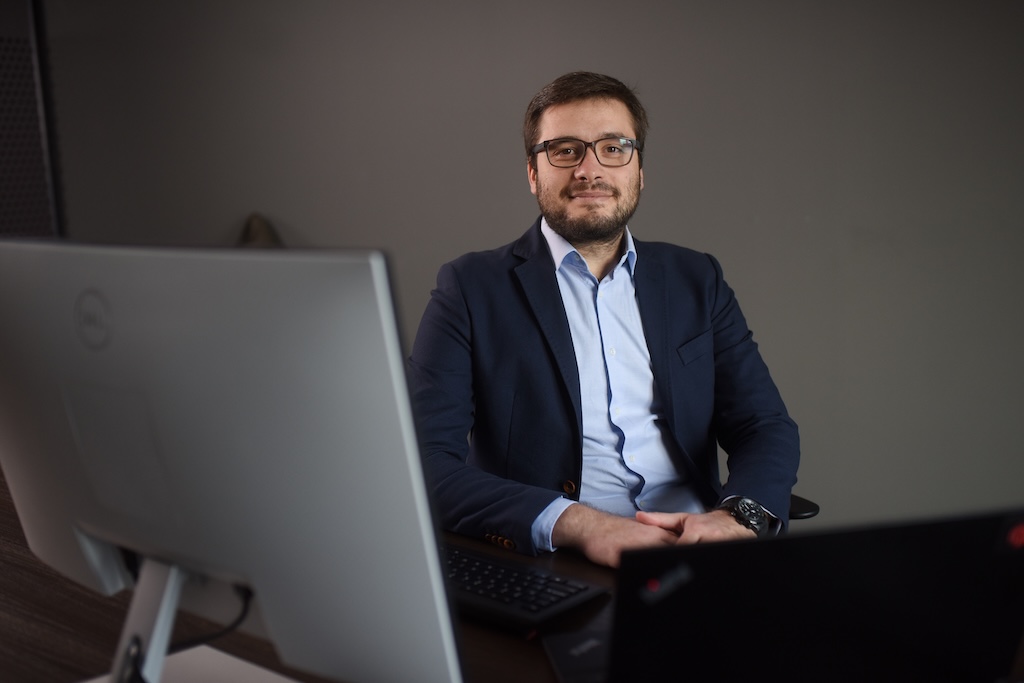
Sve sofisticiraniji sajber napadi, rastući broj bezbednosnih pretnji i sve složenija IT okruženja nameću organizacijama potrebu za efikasnijim i integrisanijim pristupom sajber bezbednosti. Tradicionalni modeli zaštite, zasnovani na velikom broju međusobno nepovezanih alata, sve teže odgovaraju na izazove savremenog digitalnog poslovanja. Upravo kao odgovor na ove potrebe nastala je Symantec CBX platforma, koja objedinjuje tehnologije Symantec-a i Carbon Black-a u jedinstveno bezbednosno okruženje. Uz primenu veštačke inteligencije, automatizaciju procesa i naprednu analizu bezbednosnih događaja, CBX nastoji da pojednostavi rad bezbednosnih timova, unapredi detekciju pretnji i omogući visok nivo zaštite i organizacijama koje nemaju velike SOC kapacitete. O tome šta donosi nova platforma, koje probleme rešava i kako će veštačka inteligencija oblikovati budućnost XDR rešenja razgovarali smo sa Miodragom Milenkovićem Senior Sales Engineer-om iz kompanije MBCOM Technologies, Broadcom Representative.
Šta je bio glavni razlog da Broadcom spoji tehnologije Symantec-a i Carbon Black-a u jedinstvenu CBX platformu i koje konkretne probleme korisnika time rešava?
Glavni razlog je pojednostavljivanje trenutno dominantnih načina na koje štitimo naša okruženja. Symantec je kompanija koja posluje više od četrdeset godina i poznata je po širokom portfoliju rešenja za enterprise sektor, dok je, s druge strane, Carbon Black kompanija koja je osmislila čitav EDR koncept. CBX objedinjuje ove tehnologije u jedno rešenje, na jednoj konzoli, sa jednim kontekstom i jedinstvenim izvorom informacija.
Konkretno, time rešavamo više problema. Pre svega, smanjujemo broj alata koji se koriste, što direktno utiče na smanjenje troškova, ali i složenosti samih procesa. Takođe, fokus prebacujemo sa gomile obaveštenja koja dobijamo svakog trenutka na kontekst, odnosno povezane događaje koje možemo da identifikujemo kao nešto što zaista zahteva pažnju. Na kraju, smanjujemo broj takozvanih slepih tačaka u mreži, odnosno delova koji nisu pokriveni bilo kakvim vidom zaštite.
Symantec CBX je namenjen organizacijama koje nemaju velike SOC timove. Kako ovakve kompanije mogu da dostignu nivo zaštite koji je do sada bio rezervisan za velike enterprise sisteme?
Security Operations Center (SOC) je sjajan, a možda danas možemo da kažemo i neophodan mehanizam za zaštitu okruženja od naprednih pretnji. S druge strane, SOC alati i timovi su skupi jer zahtevaju prikupljanje informacija iz velikog broja izvora, koje se slivaju u jedan kanal iz kojeg možemo da izvučemo određenu vrednost. Pritom, osoba koja sve to nadgleda mora da bude izuzetan stručnjak u svom domenu kako bi razaznala bitno od nebitnog, što, naravno, ponovo iziskuje značajne troškove.
Najvažniji aspekt koji omogućava manjim kompanijama da dostignu ovako visok nivo zaštite jeste smanjenje nivoa stručnog znanja koji se očekuje od zaposlenih u SOC-u. Najveći deo onoga što inače rade analitičari – povezivanje događaja, procena ozbiljnosti i pisanje izveštaja – platforma obavlja sama. Uz to, svaki incident dobija sažetak napisan razumljivim jezikom. U njemu se može videti šta se desilo, koliko je situacija ozbiljna i, verovatno najbitnije, šta treba uraditi. Zahvaljujući tome, i manje iskusan analitičar može da donese ispravnu odluku.
Koliku ulogu u novoj platformi imaju veštačka inteligencija i automatizacija, posebno kada je reč o otkrivanju i odgovoru na sajber pretnje?
Izuzetno veliku. CBX koristi Agentic AI kako bi u pozadini povezao signale sa računara, mreže, oblaka, korisničkih naloga i podataka u jedan incident visokog stepena pouzdanosti. Tako, umesto gomile nepovezanih alarma, analitičar vidi jedinstvenu priču: korisnik je otvorio zaraženi prilog, napadač je preuzeo njegov nalog, a zatim pokušao da izvuče podatke. Kroz CBX, čitav put napadača može da se prati na jednoj konzoli, kroz sva okruženja.
AI nam pomaže i u automatizaciji odgovora. Na primer, česta aktivnost prilikom reagovanja na incident jeste izolovanje radne stanice ili blokiranje određenog procesa. Danas to u CBX-u možemo da uradimo automatski ili jednim klikom. Važno je istaći da AI ovde ne zamenjuje čoveka, već mu skida sa leđa rutinske poslove kako bi mogao da se posveti donošenju odluka.
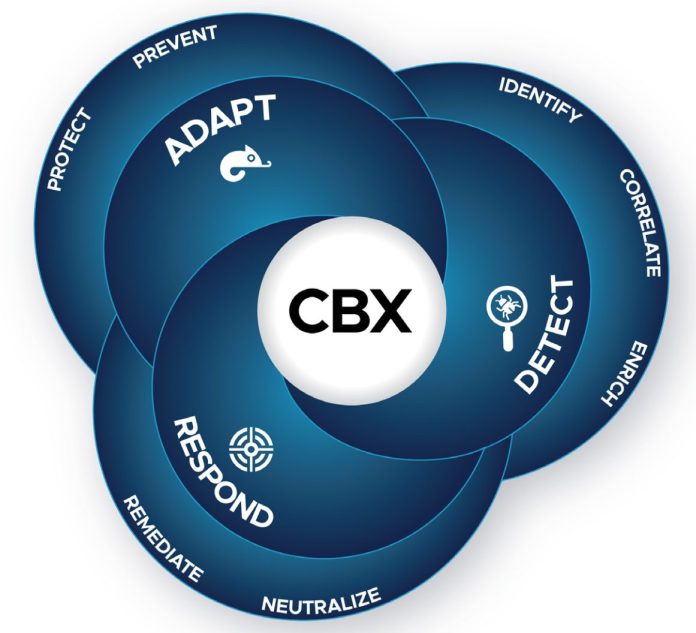
Autor vizuala: Broadcom
Na tržištu već postoji veliki broj XDR rešenja. Po čemu se Symantec CBX razlikuje od konkurencije i koje su njegove najveće prednosti u praksi?
Tačno je da na tržištu postoji veliki broj XDR rešenja. I Symantec i Carbon Black su i pre ovoga imali svoja EDR rešenja koja su mogla da se povežu sa mnoštvom rešenja drugih proizvođača. Međutim, sada imamo jednu bitnu promenu, odnosno evoluciju samog koncepta: sve dolazi od istog proizvođača i nalazi se u okviru jedne platforme.
CBX u okviru iste platforme objedinjuje zaštitu računara, kontrolu pristupa internetu i nadgledanje podataka na vašim cloud platformama. Logovi zato ne dolaze iz pet različitih sistema koje treba „naterati“ da međusobno komuniciraju, već iz jednog. Zato na CBX ne treba gledati kao na potpuno novo rešenje, već kao na unapređeni pristup i novi standard kada je reč o XDR platformama.
Da li će postojeći korisnici Symantec ili Carbon Black rešenja moći jednostavno da pređu na CBX i koliko je taj proces zahtevan sa tehničke strane?
Da. Kao što smo već pomenuli, CBX je izgrađen na osnovi Symantec-ovih i Carbon Black rešenja, tako da će veliki deo funkcionalnosti korisnicima već biti poznat. CBX funkcioniše uz pomoć jednog agenta i jedne cloud konzole, tako da ne očekujemo da će prelazak predstavljati problem korisnicima koji već koriste neka od rešenja iz našeg portfolija.
S obzirom na sve sofisticiranije AI sajber napade, kako vidite razvoj XDR platformi u narednih nekoliko godina i kakvu ulogu će Symantec CBX imati u toj evoluciji?
AI je sve ubrzao. Napadačima je sada potrebno znatno manje vremena za razvoj novih načina upada u neko okruženje nego što im je bilo potrebno pre nekoliko godina. Razlike se ne mere desetinama procenata, već redovima veličina. Jedini pravi pristup sa naše strane jeste da isto oružje iskoristimo u odbrani.
Očekujemo da razvoj XDR platformi donese još više automatizacije i veću vidljivost, ili možda bolje rečeno, vidljivost u obliku boljeg konteksta, u kojem se računar, mreža i podaci posmatraju kao jedinstvena celina. Na kraju, očekujemo da nam AI donese i veće mogućnosti predviđanja sledećih koraka napadača.
Dosta ovih koncepata već uvodimo kao deo CBX platforme, ali ne očekujemo da se ovde priča završi. Naprotiv, nastavićemo da budemo na čelu razvoja i da pomeramo granice informatičke bezbednosti.
Autor teksta: Nebojša Rašković/Itresenja.com (ustupljen tekst redakciji portala Media Press Srbija)
Autor naslovne fotografije: MBCOM Technologies (ustupljena fotografija redakciji portala Media Press Srbija)
